

Cyberversicherung für Hausverwaltungen ist kein reines IT-Thema. Entscheidend ist, ob Police, Risikofragen und tatsächliche Verwaltungsprozesse zusammenpassen. Wir haben den Markt für Immobilienmakler und Immobilienverwalter untersucht – mit Fokus auf Preise, technische Risikofragen, Vorschäden, Social Engineering, Betriebsunterbrechung und vertragliche Obliegenheiten.
- Warum Hausverwaltungen ein eigenes Cyber-Risikoprofil haben
- Was der Marktvergleich 2026 zeigt
- Was Versicherer tatsächlich fragen
- Welche Risiken im Antrag kaum sichtbar werden
- Warum Bedingungen wichtiger als Scores sein können
- Risikofrage und Obliegenheit sind nicht dasselbe
- Wie unterschiedlich Vorschäden behandelt werden
- Versicherungssumme, Selbstbehalt und Zahlweise
- Was im Schadenfall zählt
- Prüfliste für die Geschäftsführung
Warum Hausverwaltungen ein anderes Cyberrisiko tragen als ein gewöhnliches Büro
Eine Haus- oder WEG-Verwaltung verbindet drei Risikobereiche, die in dieser Kombination besonders relevant sind: sensible Daten, laufender Zahlungsverkehr und die Abhängigkeit von digitalen Verwaltungssystemen. In den Systemen liegen Eigentümer- und Mieterdaten, Bankverbindungen, Abrechnungen, Vertragsunterlagen und Korrespondenz. Gleichzeitig werden Zahlungen an Handwerker, Versorger und Dienstleister veranlasst – teilweise aus Geldern, die wirtschaftlich Dritten zuzurechnen sind.
Damit reicht die klassische Frage „Sind unsere Rechner gegen Hacker geschützt?“ nicht aus. Ein erheblicher Schaden kann auch entstehen, ohne dass das eigene Netzwerk sichtbar kompromittiert wurde. Eine manipulierte Rechnung, ein übernommenes E-Mail-Postfach eines Dienstleisters oder eine glaubwürdig gefälschte Zahlungsanweisung können genügen.
Technisches Risiko
Ransomware, Schadsoftware, kompromittierte Benutzerkonten, ungepatchte Systeme, fehlerhafte Konfigurationen, Ausfall von Cloud- oder IT-Dienstleistern.
Prozessrisiko
Manipulierte Bankverbindungen, fehlende Rückrufkontrolle, unklare Berechtigungen, kein Vier-Augen-Prinzip, unzureichende Notfallorganisation.
Datenrisiko
Personenbezogene Eigentümer- und Mieterdaten, Bankdaten, Vertragsdaten und digitale Dokumente können Melde-, Wiederherstellungs- und Haftungsfolgen auslösen.
Betriebsrisiko
Fällt Verwaltungssoftware oder E-Mail aus, geraten Abrechnungen, Eigentümerkommunikation, Zahlungsfreigaben und Schadenbearbeitung schnell ins Stocken.
Was der Cyber-Marktvergleich 2026 für Immobilienverwalter zeigt
Für unsere Untersuchung haben wir am 25. August 2026 im CyberDirekt-Maklerportal die Branche „Immobilienmakler/Immobilienverwalter“ untersucht. Der Referenzfall lag im Umsatzband von 250.000 bis 500.000 Euro. Für 1 Mio. Euro Versicherungssumme, 1.000 Euro Selbstbehalt und jährliche Zahlweise wurden 19 Tarife angezeigt.
Der günstigste Jahresbeitrag lag bei 467,67 Euro, der teuerste bei 1.719,88 Euro. Die Spanne betrug damit rund das 3,7-Fache. Das zeigt bereits: Der Beitrag allein ist keine belastbare Qualitätskennzahl. Entscheidend ist, welche Auslöser, Sublimits, Betriebsunterbrechungsregeln und Obliegenheiten hinter dem Preis stehen.
| Vergleichsparameter | Ergebnis der Erhebung | Einordnung |
|---|---|---|
| Branche | Immobilienmakler / Immobilienverwalter | Gemeinsame Portal-Kategorie – die individuelle Tätigkeit muss trotzdem konkret geprüft werden. |
| Umsatzband | 250.000–500.000 € | Der Rechner arbeitet im Referenzfall mit einem Umsatzband, nicht mit einer vollständig individuellen Risikomodellierung. |
| Versicherungssumme | 1 Mio. € | Sublimits können die reale Deckung einzelner Schadenarten deutlich begrenzen. |
| Selbstbehalt | 1.000 € | Andere Selbstbehalte verändern teilweise nicht nur den Preis, sondern auch die verfügbare Tarifauswahl. |
| Angebote | 19 Tarife | Marktbreite ist nur der erste Schritt; danach müssen Bedingungen und Prozesse geprüft werden. |
Die dargestellten Werte sind keine allgemeine Preisempfehlung. Tarife, Zeichnungsregeln und Beiträge können sich ändern. Vor einer konkreten Beratung wird der Markt deshalb neu gerechnet.
Viele Risikofragen bedeuten nicht automatisch eine tiefere Sicherheitsprüfung
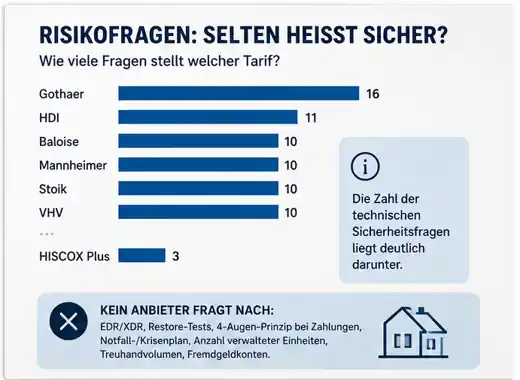
Im untersuchten Umsatzband reichte die Zahl der effektiven Risikofragen von drei bis 16. Diese Zahl wirkt auf den ersten Blick aussagekräftig, ist es aber nur eingeschränkt. In den Fragen stecken auch reine Qualifikationsmerkmale – etwa Website, Ausschlussbranchen, Datenmengen, Auslandsumsatz oder Vorschäden.
Die Zahl der tatsächlich technischen Sicherheitsfragen lag deutlich darunter. Am häufigsten wurden Datensicherung, Firewall beziehungsweise Antivirenschutz, Patchmanagement und Fernzugriffe abgefragt. Themen wie Wiederherstellungstests, EDR/XDR, dokumentierte Krisenpläne oder die konkrete Organisation von Zahlungsfreigaben spielten im untersuchten Antragsspektrum kaum eine Rolle.
| Technisches Thema | Beobachtung in der Erhebung |
|---|---|
| Datensicherung | Sehr häufig abgefragt; teilweise mit konkreten Vorgaben zu Rhythmus und Trennung. |
| Firewall / Antivirenschutz | Häufig abgefragt. |
| Patchmanagement | Häufig, teilweise mit Fristen. |
| Berechtigungskonzept | Nur bei einem Teil der Tarife. |
| Passwortsicherheit | Deutlich seltener als Datensicherung oder Patchmanagement. |
| Fernzugriffe / MFA | Bei mehreren Tarifen, aber nicht flächendeckend. |
| Restore-Tests / EDR-XDR / vollständiger Notfallplan | Im untersuchten Markt nicht als regulärer Standard der Risikofragen sichtbar. |
Was Versicherer kaum fragen – obwohl es für Hausverwaltungen relevant sein kann
Gerade für die Immobilienverwaltung ist auffällig, was in der Risikoprüfung nicht systematisch erfasst wird. Kein untersuchter Tarif fragte regulär nach der Zahl verwalteter Einheiten, dem Treuhandvolumen oder der Höhe von Fremdgeldkonten. Auch ein allgemeines Vier-Augen-Prinzip bei Änderungen von Bankverbindungen war kein Marktstandard der Risikofragen.
Das bedeutet nicht, dass diese Themen versicherungsrechtlich bedeutungslos wären. Im Schadenfall können sie gerade bei Social Engineering, Lieferantenbetrug oder manipulierten Zahlungsanweisungen entscheidend sein.
Manipulierte Bankverbindung
Ein besonders praxisnahes Szenario: Eine echte Rechnung wird verändert oder eine bestehende E-Mail-Kommunikation übernommen. Ob der Schaden versichert ist, hängt von der konkreten Betrugs- und Social-Engineering-Klausel ab.
Vier-Augen-Prinzip
Die organisatorische Kontrolle von Zahlungen wird im Antrag nur punktuell sichtbar. Trotzdem kann ein definierter Rückruf- oder Freigabeprozess das Schadenrisiko erheblich beeinflussen.
Treuhand- und Fremdgelder
Hausverwaltungen bewegen Gelder, die wirtschaftlich Eigentümergemeinschaften oder anderen Dritten zuzurechnen sein können. Deshalb muss geprüft werden, ob „Loss of Funds“, fremde Gelder oder Treuhandkonstellationen erfasst oder ausgeschlossen sind.
Notfallorganisation
Ein Backup allein ist kein Wiederanlaufplan. Verantwortlichkeiten, Notfallkontakte und Wiederherstellungstests sollten unabhängig von den Risikofragen dokumentiert sein.

Warum ein hoher Leistungsscore allein nicht genügt
Vergleichsrechner sind nützlich, um einen Markt zu strukturieren. Sie ersetzen aber nicht die Prüfung des Bedingungswerks. Besonders bei Cyberbetrug und Social Engineering können kleine Formulierungen darüber entscheiden, ob ein konkreter Schaden überhaupt unter den Versicherungsschutz fällt.
Unsere Bedingungsanalyse zeigt unterschiedliche Konstruktionsweisen: Manche Konzepte nennen Fake-President- oder Lieferantenbetrug ausdrücklich. Andere knüpfen Cyberdiebstahl an eine Netzwerksicherheitsverletzung. Wieder andere schließen bestimmte Täuschungs- oder Geldverlustkonstellationen aus. Zusätzlich gelten je nach Tarif unterschiedliche Sublimits.
Risikofrage, technische Empfehlung und Obliegenheit sind drei verschiedene Ebenen
1. Vorvertragliche Risikofrage
Vor Vertragsabschluss beantwortet das Unternehmen Fragen des Versicherers. Diese Angaben sind nach dem konkreten Wortlaut vollständig und wahrheitsgemäß zu beantworten. Die Rechtsfolgen einer Verletzung richten sich insbesondere nach §§ 19 ff. VVG.
2. Vertragliche Obliegenheit
Während der Vertragslaufzeit oder im Schadenfall können zusätzliche Pflichten gelten – zum Beispiel Backup-, Patch- oder Zugangsvorgaben. Bei Verletzungen kann § 28 VVG relevant werden.
3. Fachlich sinnvolle Sicherheitsmaßnahme
Eine Maßnahme kann aus IT-Sicht sinnvoll sein, obwohl der Versicherer im Antrag nicht danach fragt. Die Risikofragen sind deshalb kein vollständiger Sicherheitsstandard.
4. Nachweisbarkeit
Im Schadenfall zählt nicht nur, was geplant war. Backup-Protokolle, Schulungen, Patchstände und dokumentierte Freigabeprozesse können für die Sachverhaltsklärung wichtig werden.
Im von uns ausgewerteten Hiscox-Antragsmodell, Stand 05/2026, werden für das Cybermodul unter anderem vollständige wöchentliche Datensicherung, mindestens 30 Tage Aufbewahrung, konkrete Anforderungen an Offline beziehungsweise unveränderbare Online-Backups, Sicherheitsupdates innerhalb von 30 Tagen und der Umgang mit Altsystemen abgefragt. Ab einem bestimmten Umsatz kommt zusätzlich ein abgestuftes Berechtigungskonzept hinzu. Das zeigt, wie konkret technische Anforderungen je Produkt werden können.
Ein Cybervorschaden ist nicht automatisch ein K.-o.-Kriterium
Auch Vorschadenfragen unterscheiden sich deutlich. In unserer Erhebung reichten die Rückschauzeiträume von zwei bis fünf Jahren. Einige Tarife arbeiteten ohne erkennbare Bagatellgrenze, andere mit Schwellen von 1.000, 1.500 oder 10.000 Euro. Zudem unterscheiden sich die verwendeten Begriffe – beispielsweise „Hackerangriff“, „Cyberkriminalität“, „Datenschutzverletzung“ oder weiter gefasste Schadenarten.
Im dokumentierten Test eines Tarifs führte ein Vorschaden von 18.500 Euro innerhalb des abgefragten Zeitraums nicht zur automatischen Ablehnung. Die Antwort wurde als prüfungsbedürftig markiert; der Antrag konnte dennoch zur individuellen Zeichnung weitergeführt werden. Ein sichtbarer Beitragszuschlag wurde in der Teststrecke nicht automatisch erzeugt. Das ist keine Zusage für den Einzelfall, sondern zeigt: Vorschäden sollten strukturiert aufbereitet statt vorschnell als Ausschluss verstanden werden.
Versicherungssumme, Selbstbehalt und Zahlweise: drei Hebel mit sehr unterschiedlicher Wirkung
Im Referenzfall zeigte sich ein für die Beratung wichtiger Effekt: Eine deutlich höhere Versicherungssumme war im unteren Bereich vergleichsweise günstig, während hohe Selbstbehalte nur begrenzte Einsparungen brachten und zugleich die Marktauswahl verkleinerten. Auch die Zahlweise veränderte die Anzahl der verfügbaren Tarife erheblich.
Versicherungssumme
| Versicherungssumme | Anzahl Tarife | Günstigster Jahresbeitrag |
|---|---|---|
| 100.000 € | 19 | 335,58 € |
| 250.000 € | 20 | 358,19 € |
| 500.000 € | 19 | 398,65 € |
| 1.000.000 € | 19 | 467,67 € |
| 2.000.000 € | 13 | 725,90 € |
| 3.000.000 € | 6 | 1.358,02 € |
Referenz: Umsatzband 250.000–500.000 €, 1.000 € Selbstbehalt, jährliche Zahlweise, Stand 25.08.2026.
Die Verzehnfachung von 100.000 auf 1 Mio. Euro Versicherungssumme erhöhte den günstigsten Beitrag in diesem Test um rund 39 Prozent. Ab 2 Mio. Euro nahm die verfügbare Tarifzahl dagegen deutlich ab.
Selbstbehalt
| Selbstbehalt | Anzahl Tarife | Günstigster Jahresbeitrag |
|---|---|---|
| 500 € | 14 | 505,08 € |
| 1.000 € | 19 | 467,67 € |
| 2.500 € | 19 | 425,58 € |
| 10.000 € | 8 | 369,46 € |
| 50.000 € | 6 | 308,66 € |
Ein höherer Selbstbehalt kann sparen, aber der Effekt war im Test deutlich kleiner als der zusätzliche Eigenanteil vermuten lässt. Zudem verschiebt sich die verfügbare Tarifauswahl.
Zahlweise
| Zahlweise | Anzahl Tarife | Günstigster hochgerechneter Jahresbeitrag |
|---|---|---|
| jährlich | 19 | 467,67 € |
| vierteljährlich | 11 | 825,92 € |
| monatlich | 6 | 844,32 € |
Hier lag der Unterschied nicht nur an klassischen Ratenzuschlägen. Mehrere günstige Tarife standen bei unterjähriger Zahlweise schlicht nicht zur Verfügung.
Was im Cyber-Schadenfall zählt
Die Qualität einer Cyberversicherung zeigt sich nicht nur in der Entschädigung. Im Ernstfall müssen IT-Forensik, Datenschutzprüfung, Wiederherstellung, Kommunikation und gegebenenfalls der Zahlungsverkehr koordiniert werden. Deshalb ist die vereinbarte Notfall- und Krisenunterstützung ein eigener Leistungsbereich.
Betroffene Systeme isolieren, aber Beweise nicht durch unkoordinierte Neuinstallationen oder Löschungen zerstören.
Den vertraglich vorgesehenen Schadenweg nutzen und externe Spezialisten abgestimmt beauftragen.
Bei personenbezogenen Daten müssen Melde- und Informationspflichten zeitnah bewertet werden.
Bei Fehlüberweisungen sofort Bank, Gegenbank und gegebenenfalls Strafverfolgungsbehörden einbinden.

20 Punkte, die vor Abschluss oder Verlängerung einer Cyberpolice geprüft werden sollten
FAQ zur Cyberversicherung für Hausverwaltungen
Reicht die Vermögensschadenhaftpflicht bei einem Cybervorfall aus?
Nein, nicht für das gesamte Cyberrisiko. Die VSH ist auf Haftpflichtansprüche aus beruflichen Pflichtverletzungen ausgerichtet. IT-Forensik, eigene Datenwiederherstellung, Betriebsunterbrechung oder Krisendienstleistungen sind typische Leistungsbereiche einer Cyberversicherung. Bei einzelnen Betrugs- und Haftungsszenarien können sich Verträge überschneiden; deshalb ist die Abstimmung wichtig.
Ist eine manipulierte Überweisung automatisch versichert?
Nein. Entscheidend sind die konkreten Definitionen von Cyberbetrug, Social Engineering, Cyberdiebstahl und gegebenenfalls Loss of Funds. Zusätzlich können Sublimits oder Prozessanforderungen gelten.
Ist 1 Mio. Euro Versicherungssumme ausreichend?
Das lässt sich nicht pauschal beantworten. Relevant sind unter anderem Datenmenge, Zahlungsvolumen, Betriebsunterbrechungsrisiko, externe Dienstleister und mögliche Haftpflichtansprüche. Unsere Markterhebung zeigt nur, dass 1 Mio. Euro im Referenzfall preislich vergleichsweise effizient war.
Führt ein Vorschaden automatisch zur Ablehnung?
Nein. Rückschauzeiträume, Schwellenwerte und Schadenbegriffe unterscheiden sich. Ein Vorschaden kann zur individuellen Prüfung führen, ohne dass automatisch eine Ablehnung entsteht.
Warum reicht ein Leistungsscore nicht?
Ein Score verdichtet viele Kriterien. Für eine Hausverwaltung können aber einzelne Klauseln entscheidender sein als der Gesamtscore – beispielsweise die Voraussetzung einer Netzwerksicherheitsverletzung oder ein Sublimit für Social Engineering.
Wie oft sollte eine Cyberpolice überprüft werden?
Spätestens bei wesentlichen Veränderungen: neue Verwaltungssoftware, Wechsel des Cloud-Anbieters, Wachstum, neue Standorte, Übernahme großer Bestände, geänderte Zahlungsprozesse oder ein Cyber- beziehungsweise Datenschutzvorfall. Zusätzlich ist eine regelmäßige Markt- und Bedingungsprüfung sinnvoll.
Wie dieses Fachdossier entstanden ist
Die Markt- und Preisangaben beruhen auf einer eigenen Erhebung im CyberDirekt-Maklerportal am 25.08.2026 für die Branche „Immobilienmakler/Immobilienverwalter“. Ausgewertet wurden unter anderem drei Musterfälle, Versicherungssummen, Selbstbehalte, Zahlweisen, Risikofragen, Vorschadenfragen und die dokumentierte Kunden- beziehungsweise Antragsstrecke.
Ergänzend wurden öffentlich bereitgestellte Bedingungswerke auf Themen wie Social Engineering, Cyberbetrug, Obliegenheiten, Nachmeldefristen, Betriebsunterbrechung und Repräsentantenklauseln untersucht. Für konkrete Empfehlungen werden die jeweils aktuellen Originalbedingungen und der Versicherungsschein erneut geprüft.
Weitere fachliche Grundlagen: Versicherungsvertragsgesetz, insbesondere §§ 19 ff. und § 28 VVG; Datenschutz-Grundverordnung, insbesondere Art. 32 und 33 DSGVO; aktuelle Originalunterlagen der jeweils betrachteten Versicherer. Stand dieses Fachdossiers: 26.08.2026.
Hinweis: Dieses Fachdossier ist eine fachliche Markt- und Risikoeinordnung. Es ersetzt keine individuelle Rechts-, Datenschutz- oder IT-Sicherheitsberatung. Die konkrete Versicherungsberatung erfolgt anhand des tatsächlichen Risikos und der zum Beratungszeitpunkt gültigen Vertragsunterlagen.
Cyberrisiko Ihrer Verwaltung strukturiert prüfen
Der Cyber-Check von VerwalterSchutz ordnet Technik, Organisation und bestehenden Versicherungsschutz vor. Anschließend kann geprüft werden, ob Ihre aktuelle Police zu den tatsächlichen Prozessen Ihrer Verwaltung passt.

Weiterführend: Cyberversicherung für Hausverwalter · Cyberversicherung für WEG-Verwalter · Vermögensschadenhaftpflicht für Hausverwalter
